Cú điện thoại lúc 2 giờ sáng và bài học rò rỉ API nội bộ
2 giờ sáng, chuông điện thoại réo inh ỏi. Đội on-call báo động khẩn. Nhìn vào Grafana, biểu đồ request dựng đứng như vách núi: hơn 45.000 request/phút đổ dồn về /api/v1/internal/sync-data – endpoint đối soát số dư giữa Payment và Ledger service. Toàn bộ IP đều xuất phát từ các dải public lạ hoắc ở Đông Âu.
Thủ phạm? Header X-Internal-Token đã lọt ra ngoài khi một bạn junior sơ ý commit file .env.local lên kho GitHub public chừng 15 phút trước đó.
Hôm đó cả team thấm thía một bài học: chỉ HTTPS và Bearer Token là chưa đủ. Token lọt ra ngoài, Nginx vẫn nhận request bình thường. Tầng TLS chuẩn chỉ bảo vệ một chiều và xác thực server. Muốn chặn kẻ lạ ngay từ pha bắt tay mạng (TLS handshake) trước khi request kịp chạm vào application server, bạn phải dùng mTLS (Mutual TLS).
mTLS khác gì so với TLS một chiều truyền thống?
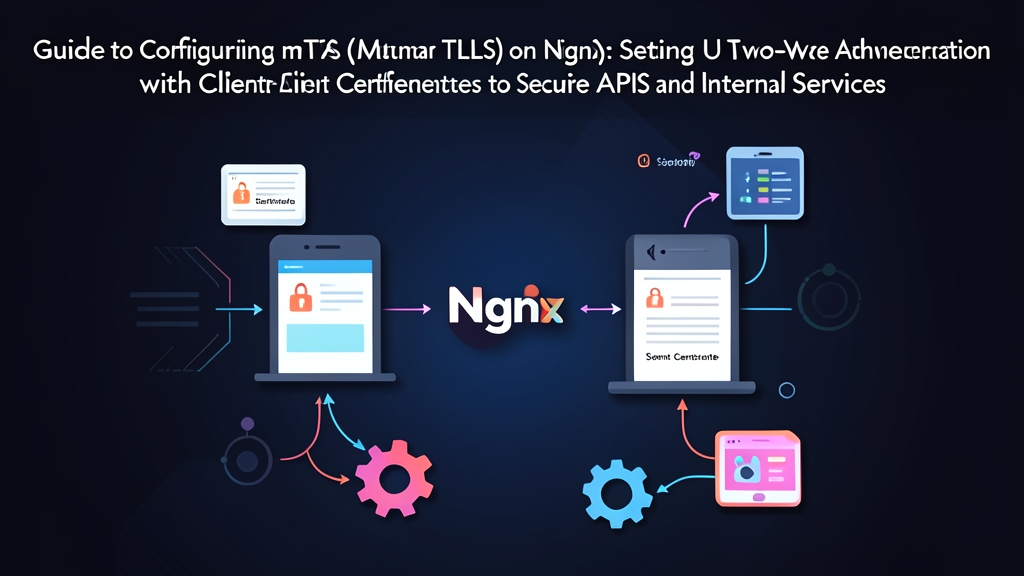
Mô hình TLS chuẩn chỉ yêu cầu client kiểm tra server. Client xem chứng chỉ của server có hợp lệ không, đúng domain không. Ngược lại, server hoàn toàn mù danh tính client ở tầng vận chuyển. Mọi khâu xác thực bị đẩy hết cho tầng ứng dụng gánh qua JWT, API Key hay cookie.
Với mTLS (Mutual TLS), luật chơi đổi khác:
- Server gửi chứng chỉ để client kiểm tra danh tính.
- Client bắt buộc gửi ngược lại Client Certificate của mình cho server.
- Nginx xác minh trực tiếp xem chứng chỉ client có do Root CA nội bộ ký hay không. Nếu thiếu cert hoặc cert giả mạo, Nginx ngắt kết nối ngay lập tức bằng mã
400 Bad Request (No required SSL certificate was sent).
Điểm lợi hại nhất: request rác bị cắt đứt ở tầng mạng. Backend Node.js, Go hay Python phía sau thậm chí không tốn một chu kỳ CPU nào để parse JSON hay query database kiểm tra token.
Thực hành: Dựng Certificate và cấu hình Nginx từng bước
Bước 1: Khởi tạo Certificate Authority (CA) nội bộ
Đầu tiên, bạn cần đóng vai một đơn vị cấp phát chứng chỉ riêng (Internal CA). Mọi microservice trong cụm sẽ tin tưởng CA này. Hãy tạo một thư mục riêng biệt trên server quản trị:
mkdir -p /etc/nginx/certs && cd /etc/nginx/certs

# 1. Tạo private key cho CA (bảo vệ bằng mật mã AES-256)
openssl genrsa -aes256 -out ca.key 4096

# 2. Tạo chứng chỉ gốc Root CA tự ký (hạn dùng 5 năm = 1825 ngày)
openssl req -new -x509 -days 1825 -key ca.key -sha256 -out ca.crt \
  -subj "/C=VN/ST=Hanoi/L=Hanoi/O=FintechCore/OU=Infra/CN=Internal-Root-CA"
Giữ file ca.key thật cẩn thận và không bao giờ copy lên server public. Chỉ có file ca.crt được đưa lên Nginx để đối chiếu chữ ký.
Bước 2: Cấp Server Certificate cho Nginx
Server Nginx cần cặp key và cert riêng để client nhận diện:
# 1. Tạo private key cho Server
openssl genrsa -out server.key 2048

# 2. Tạo Certificate Signing Request (CSR)
openssl req -new -key server.key -out server.csr \
  -subj "/C=VN/ST=Hanoi/L=Hanoi/O=FintechCore/OU=Backend/CN=api-internal.local"

# 3. Dùng Root CA ký duyệt chứng chỉ Server (hạn 365 ngày)
openssl x509 -req -days 365 -in server.csr -CA ca.crt -CAkey ca.key \
  -CAcreateserial -out server.crt -sha256
Bước 3: Cấp Client Certificate cho microservice gọi API
Giả sử bạn có microservice payment-worker-01 cần gọi dữ liệu sang backend:
# 1. Tạo private key cho Client
openssl genrsa -out client.key 2048

# 2. Tạo CSR cho Client
openssl req -new -key client.key -out client.csr \
  -subj "/C=VN/ST=Hanoi/L=Hanoi/O=FintechCore/OU=PaymentWorker/CN=payment-worker-01"

# 3. Dùng CA nội bộ ký chứng chỉ Client
openssl x509 -req -days 365 -in client.csr -CA ca.crt -CAkey ca.key \
  -CAcreateserial -out client.crt -sha256

# (Tùy chọn) Đổi sang PKCS#12 (.p12) nếu admin cần import vào Chrome hoặc Postman
openssl pkcs12 -export -out client.p12 -inkey client.key -in client.crt -certfile ca.crt
Bước 4: Cấu hình Virtual Host Nginx bật mTLS
Mở file /etc/nginx/conf.d/internal-api.conf và bổ sung khối mTLS:
server {
    listen 443 ssl http2;
    server_name api-internal.local;

    # Chứng chỉ của chính Nginx Server
    ssl_certificate /etc/nginx/certs/server.crt;
    ssl_certificate_key /etc/nginx/certs/server.key;
    ssl_protocols TLSv1.2 TLSv1.3;
    ssl_ciphers HIGH:!aNULL:!MD5;

    # Bật xác thực mTLS hai chiều
    ssl_client_certificate /etc/nginx/certs/ca.crt;
    ssl_verify_client on; # Bắt buộc client phải có cert hợp lệ
    ssl_verify_depth 2;   # Độ sâu chuỗi cert CA cho phép

    location / {
        # Bắn thông tin client xuống backend qua header
        proxy_set_header X-Client-DN $ssl_client_s_dn;
        proxy_set_header X-Client-Verify $ssl_client_verify;

        proxy_pass http://127.0.0.1:8080;
        proxy_set_header Host $host;
        proxy_set_header X-Real-IP $remote_addr;
    }
}
Kiểm tra cú pháp rồi nạp lại cấu hình:
nginx -t && systemctl reload nginxBước 5: Thử nghiệm thực tế với cURL
Đầu tiên, giả lập kẻ tấn công gọi API với token cũ nhưng không có client cert:
curl -k -I https://api-internal.local/api/v1/internal/sync-dataNginx dập tắt request ngay tức thì:
HTTP/1.1 400 Bad Request
Server: nginx
<html>
<head><title>400 No required SSL certificate was sent</title></head>
...
Request chưa kịp chạm tới backend. Mã độc hay token lộ hoàn toàn vô dụng.
Bây giờ, gửi request hợp lệ kèm đầy đủ bộ key và cert của client:
curl --cacert /etc/nginx/certs/ca.crt \
     --cert /etc/nginx/certs/client.crt \
     --key /etc/nginx/certs/client.key \
     https://api-internal.local/api/v1/internal/sync-data
Kết nối thông suốt! Nginx xác thực chữ ký của client hợp lệ và lập tức chuyển tiếp request an toàn tới service phía sau.
Lời kết
mTLS biến hạ tầng giao tiếp service-to-service thành một pháo đài đúng nghĩa theo kiến trúc Zero Trust. Kể cả khi token hay API URL bị lộ trên log công khai, kẻ tấn công thiếu private key và client cert cũng đành bất lực trước cửa Nginx.