なぜパスワードは時代遅れになりつつあるのか?
新しいプロジェクトを始める際、私はいつも自分に問いかけます。「ユーザーがいかにして、複雑な文字列を思い出す苦労をせずに、素早くアプリにアクセスできるようにするか?」ということです。実際、パスワードはユーザーにとって大きな負担です。多くのユーザーは非常に弱いパスワードを設定するか、すべてのサイトで同じパスワードを使い回す傾向があります。もしデータベースが流出すれば、それはまさにセキュリティの惨事となります。これに対処するには、Node.jsで2FAを構築し、パスワード以外の防御策を用意することも一つの手です。
昨年、日本のクライアント向けのプロジェクトを担当した際、私たちのチームは登録プロセスの離脱率(drop-off)が40%に達していることに気づきました。原因はパスワードの要件が厳しすぎたことでした。マジックリンク(Magic Link)に切り替えた直後、コンバージョン率は30%急上昇しました。これは、利便性が常に勝利することを物語る現実的な数字です。
マジックリンクと他の認証方式を比較する
なぜマジックリンクが価値があるのか、現在の認証方法の現実を見てみましょう:
- 従来のパスワード: 実装は容易ですが、ブルートフォース攻撃のリスクが高いです。また、面倒なパスワードリセット機能を構築するために余分なリソースを消費します。
- OAuth 2.0 (Google, Facebookなど): 非常に高速ですが、サードパーティに依存することになります。彼らがAPIを変更したり、ユーザーが個人データの共有をためらったりすると、顧客を失う可能性があります。
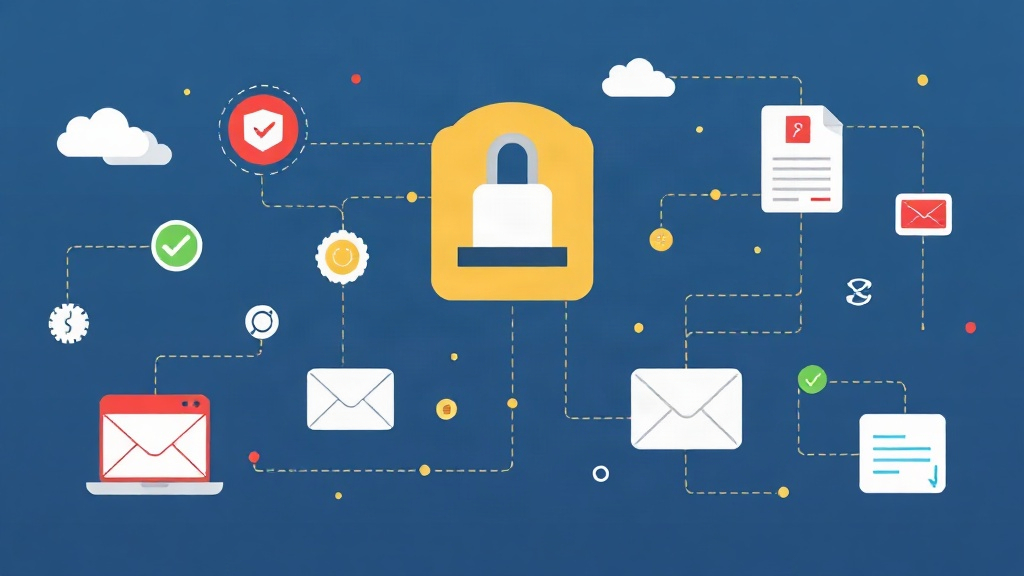
- パスワードレス (マジックリンク): ユーザーはメールアドレスを入力してログインリンクを受け取るだけです。これはセキュリティとユーザーエクスペリエンス(UX)の完璧な妥協点です。
注意すべきメリットとデメリット
メリット: パスワードを忘れる心配が完全になくなります。ハッカーは、存在しないものを推測することはできません。ユーザー体験も非常にスムーズになります(フリクションレスUX)。
デメリット: メールサーバーの速度に完全に依存します。また、ユーザーのメールアカウントがハッキングされた場合、アプリのアカウントも同様の危険にさらされます。
必要なツールセット
このシステムを構築するために、現在最も軽量で安定しているライブラリを選択します。この際、Node.jsのスループットを最大化するための選択肢も検討に値します:
- Node.js & Express: バックエンド処理の標準的なフレームワーク。
- JSON Web Token (JWT): 有効期限付きのトークンを生成し、リンクが永久に有効にならないようにします。
- Nodemailer: Node.jsエコシステムで最も普及しているメール送信ライブラリ。
- MongoDB: シンプルなユーザー情報の管理に使用します。
実践的な実装ステップ
ステップ 1: 環境の初期化
ターミナルを開き、必要なパッケージを素早くインストールします:
mkdir magic-link-auth
cd magic-link-auth
npm init -y
npm install express nodemailer jsonwebtoken dotenv mongoose
ステップ 2: 環境変数の設定
機密情報をハードコードしてはいけません。.envファイルを使用してSMTP情報とシークレットキーを管理します:
[email protected]
EMAIL_PASS=your-app-password
JWT_SECRET=推測されにくい非常に長い文字列を設定してください
PORT=3000
ステップ 3: マジックリンク送信ロジックのコーディング
プロセスは非常にシンプルです:ユーザーがメールを入力 → サーバーがJWTトークンを生成(15分で期限切れ) → このトークンを含むリンクをメールで送信。以下は、私がよく使う整理されたメール送信コードです:
const nodemailer = require('nodemailer');
const jwt = require('jsonwebtoken');

const sendMagicLink = async (email, token) => {
  const transporter = nodemailer.createTransport({
    service: 'gmail',
    auth: {
      user: process.env.EMAIL_USER,
      pass: process.env.EMAIL_PASS,
    },
  });

  const magicLink = `http://localhost:3000/auth/verify?token=${token}`;

  await transporter.sendMail({
    from: '"あなたのアプリ" <[email protected]>',
    to: email,
    subject: 'ログインリンクのご案内',
    html: `<p>下のボタンをクリックしてシステムにログインしてください。このリンクは15分後に無効になります。</p>
           <a href="${magicLink}" style="padding: 10px 20px; background: blue; color: white;">今すぐログイン</a>`,
  });
};
ステップ 4: ログインエンドポイントの処理
ユーザーがメールを送信すると、サーバーはこのロジックを実行します:
router.post('/login', async (req, res) => {
  const { email } = req.body;
  // 短期間有効なトークンを生成
  const token = jwt.sign({ email }, process.env.JWT_SECRET, { expiresIn: '15m' });

  try {
    await sendMagicLink(email, token);
    res.status(200).json({ message: '受信トレイを確認してください!' });
  } catch (error) {
    res.status(500).json({ error: 'メールを送信できませんでした。後でもう一度お試しください。' });
  }
});
ステップ 5: リンククリック時の認証
ここでリンクが有効かどうかを確認します。問題がなければ、セッションを作成するか、より長期のJWTをユーザーに返します。このフローの検証にはHurlによるAPIテストが非常に便利です。
router.get('/verify', (req, res) => {
  const { token } = req.query;
  if (!token) return res.status(401).send('トークンが見つかりません。');

  jwt.verify(token, process.env.JWT_SECRET, (err, decoded) => {
    if (err) return res.status(401).send('リンクの有効期限が切れているか、無効なリンクです。');

    const userEmail = decoded.email;
    res.send(`こんにちは ${userEmail} さん、ログインに成功しました!`);
  });
});
セキュリティに関する重要な教訓
JWTを使うだけでは十分な安全とは言えません。運用過程で学んだ3つの重要な注意点を紹介します。また、型安全な開発を推進するためにTypeScriptでの軽量なバリデーションを導入するのも良いでしょう。
- 使い捨てトークン (One-time Token): トークンをデータベースに保存し、検証成功直後に「使用済み」としてマークします。一つのリンクで何度もログインできないようにしてください。
- スパム防止 (Rate Limiting): ハッカーがあなたのサーバーを悪用してメールスパムを送信しないようにします。一つのアドレスに対して10分間に最大3〜5通までに制限しましょう。
- デバイスの検証: ログインを要求したデバイスとリンクをクリックしたデバイスが異なる場合(IPやUser-Agentが異なる場合)、セッションハイジャックを防ぐために確認アラートを表示することを検討してください。
ユーザーを困らせないためのUX最適化
メール送信後に無機質なテキストを表示するだけではいけません。迷惑メールフォルダも確認するようユーザーに案内しましょう。以前のプロジェクトでは、「メールが届かない場合は、30秒待つか迷惑メールフォルダを確認してください」という一文を追加しただけで、問い合わせ件数が50%減少しました。
モバイルアプリをお持ちの場合は、ディープリンク(Deep Linking)を調べてみてください。その体験は非常にプロフェッショナルに感じられるはずです。さらに、Cypress E2Eテストを導入して、認証フロー全体の品質を担保することをお勧めします。
おわりに
マジックリンクの実装は決して難しくありませんが、開発者とユーザーの両方に非常に大きな価値をもたらします。Node.jsとNodemailerを使えば、このシステムをわずか半日で構築できます。MVP(実用最小限の製品)を開発中であれば、従来のパスワードという古いやり方の代わりに、ぜひこの方法を試してみてください。ハッピーコーディング!