Quick Start:5分でLoad Balancerを構築する
Ubuntuサーバーが3台(LB×1+backend×2)すでにある場合、これが最速でテストできる方法です:
# Load BalancerサーバーにNginxをインストール
sudo apt update && sudo apt install -y nginx

# LB用の設定ファイルを作成
sudo nano /etc/nginx/sites-available/loadbalancer
以下の内容をファイルに貼り付けます:
upstream webapp_cluster {
    least_conn;
    server 192.168.1.101:8080;
    server 192.168.1.102:8080;
    server 192.168.1.103:8080;
}

server {
    listen 80;
    server_name yourdomain.com;

    location / {
        proxy_pass http://webapp_cluster;
        proxy_set_header Host $host;
        proxy_set_header X-Real-IP $remote_addr;
        proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
    }
}
# 有効化とテスト
sudo ln -s /etc/nginx/sites-available/loadbalancer /etc/nginx/sites-enabled/
sudo nginx -t
sudo systemctl reload nginx基本部分は5分で完了です。以下では詳細な説明とSSLの追加を行います。
設定する前に理解しておくこと
SSL Offloadingとは何か、なぜ使うのか?
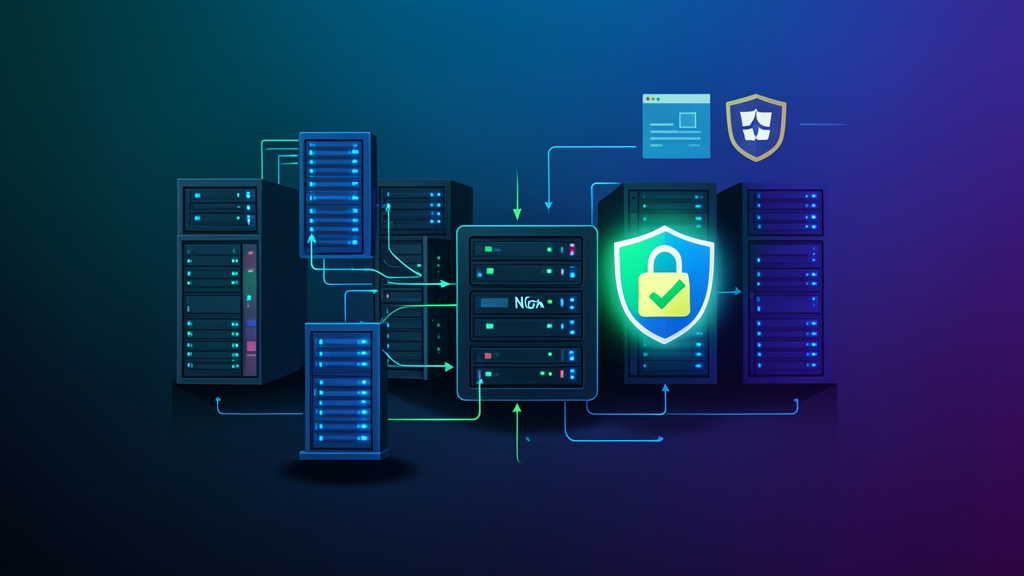
SSL Offloading(SSL Terminationとも呼ばれる)とは、バックエンドサーバーの代わりにNginxがTLSの暗号化・復号化を処理することを意味します。実際のメリット:
- バックエンドサーバーの負荷軽減:暗号化のオーバーヘッドを処理する必要がない
- 証明書の一元管理:N台のサーバーにN枚の証明書を置く代わりに1枚だけ
- 内部トラフィックはHTTP平文:LAN内のオーバーヘッドを削減
このアーキテクチャは、アプリサーバーが2〜3台以上あるプロジェクトでよく使います。サーバーが1台であれば通常のリバースプロキシで十分で、これ以上複雑にする必要はありません。
NginxのLoad Balancingアルゴリズム
- Round Robin(デフォルト):順番にリクエストを分散。処理時間が同程度のリクエストに適している
- least_conn:コネクション数が最も少ないサーバーにリクエストを送る — WebSocket、ファイルアップロードなどの長時間リクエストに使用
- ip_hash:同じIPは常に同じサーバーへ — サーバーサイドセッションを使うアプリに必要だが、新規アプリには推奨しない
- weight:重み付けで分散 — サーバーのハードウェア構成が異なる場合に使用
SSL Offloadingを含む完全な設定
SSL証明書の準備
このブログにはLet’s Encryptについての別の記事がありますので、その手順は繰り返しません。証明書はすでに以下に配置されているとします:
- 証明書:
/etc/letsencrypt/live/yourdomain.com/fullchain.pem - 秘密鍵:
/etc/letsencrypt/live/yourdomain.com/privkey.pem
完全な設定ファイル
upstream webapp_cluster {
    least_conn;

    server 192.168.1.101:8080 weight=3 max_fails=2 fail_timeout=15s;
    server 192.168.1.102:8080 weight=3 max_fails=2 fail_timeout=15s;
    server 192.168.1.103:8080 weight=1 backup;  # バックアップサーバー

    keepalive 32;  # バックエンドへのコネクションプールを維持
}

# HTTP → HTTPSリダイレクト
server {
    listen 80;
    server_name yourdomain.com www.yourdomain.com;
    return 301 https://$host$request_uri;
}

# SSL OffloadingありのメインHTTPSサーバー
server {
    listen 443 ssl;
    http2 on;
    server_name yourdomain.com www.yourdomain.com;

    # SSL証明書
    ssl_certificate /etc/letsencrypt/live/yourdomain.com/fullchain.pem;
    ssl_certificate_key /etc/letsencrypt/live/yourdomain.com/privkey.pem;

    # SSLの強化設定
    ssl_protocols TLSv1.2 TLSv1.3;
    ssl_ciphers ECDHE-ECDSA-AES128-GCM-SHA256:ECDHE-RSA-AES128-GCM-SHA256:ECDHE-ECDSA-AES256-GCM-SHA384:ECDHE-RSA-AES256-GCM-SHA384;
    ssl_prefer_server_ciphers off;
    ssl_session_cache shared:SSL:10m;
    ssl_session_timeout 1d;

    # セキュリティヘッダー
    add_header Strict-Transport-Security "max-age=31536000; includeSubDomains" always;
    add_header X-Frame-Options "SAMEORIGIN" always;
    add_header X-Content-Type-Options "nosniff" always;

    location / {
        proxy_pass http://webapp_cluster;
        proxy_http_version 1.1;
        proxy_set_header Connection "";       # upstreamのkeepaliveに必要

        proxy_set_header Host $host;
        proxy_set_header X-Real-IP $remote_addr;
        proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
        proxy_set_header X-Forwarded-Proto $scheme;  # アプリにHTTPS使用中を通知

        # タイムアウト設定
        proxy_connect_timeout 5s;
        proxy_read_timeout 60s;
        proxy_send_timeout 60s;

        # バッファ設定
        proxy_buffering on;
        proxy_buffer_size 8k;
        proxy_buffers 8 8k;
    }

    # 内部ヘルスチェックエンドポイント
    location /nginx-health {
        access_log off;
        return 200 "healthy\n";
        add_header Content-Type text/plain;
    }
}
パッシブヘルスチェックとバックエンドダウン時の対処
Nginx Open Source(Plusではない)はパッシブヘルスチェックのみをサポートしています — 実際のリクエストの失敗を検出してサーバーエラーを発見し、積極的にプローブはしません。上記のupstreamブロックのmax_failsとfail_timeoutパラメータはまさにこのためのものです:1台のサーバーが15秒以内に2回失敗すると、Nginxはそのサーバーをプールから除外し、15秒後に再試行します。
リアルタイムの状態を確認するには、このエンドポイントを追加します:
location /nginx-status {
    stub_status;
    allow 127.0.0.1;
    allow 192.168.1.0/24;  # 内部ネットワークのみ許可
    deny all;
}
curl http://localhost/nginx-status
# Active connections: 15
# server accepts handled requests
# 1234 1234 5678
# Reading: 0 Writing: 1 Waiting: 14応用:レートリミットとスティッキーセッション
abuse対策のIPベースレートリミット
http {
    limit_req_zone $binary_remote_addr zone=api_limit:10m rate=100r/m;

    server {
        location /api/ {
            limit_req zone=api_limit burst=20 nodelay;
            proxy_pass http://webapp_cluster;
        }
    }
}
ip_hashを使わないスティッキーセッション
アプリにスティッキーセッションが必要でもip_hashを使いたくない場合(NATの背後にいるユーザーのトラフィックが1台のサーバーに集中するため)、cookieに対してハッシュを使用します:
upstream webapp_cluster {
    hash $cookie_SESSIONID consistent;
    server 192.168.1.101:8080;
    server 192.168.1.102:8080;
}
バックエンドが自己署名証明書を使用する場合
location / {
    proxy_pass https://webapp_cluster;  # バックエンドHTTPS
    proxy_ssl_verify off;               # 証明書の検証をスキップ(LANのみで使用)
    proxy_ssl_session_reuse on;
}
proxy_ssl_verify offは内部ネットワーク内でのみ使用してください。LBからバックエンドへのトラフィックはすでにLAN内にあるため、自己署名証明書は許容範囲です — 内部通信のために証明書を購入する必要はありません。
実践的なTips
どのバックエンドが処理したか追跡するupstreamログの設定
これは最初から設定しておかなかったことを最も後悔している点です。リクエストがどのバックエンドに入っているか分からず、再現できないバグのデバッグに半日費やしたことがあります:
log_format upstream_log '$remote_addr - $upstream_addr [$time_local] '
                         '"$request" $status $body_bytes_sent '
                         'upstream_time=$upstream_response_time';

access_log /var/log/nginx/lb_access.log upstream_log;このフォーマットにより、各ログ行でどのバックエンドIPがリクエストを処理したか、何ミリ秒かかったかが正確に分かります。
バックエンド追加・削除時のゼロダウンタイムリロード
# restartは使用しない(現在の接続が切れる)
sudo nginx -t && sudo systemctl reload nginx

# 古いワーカーのドレインが完了したか確認
ps aux | grep nginx
SSLとレスポンスヘッダーの確認
# SSLハンドシェイクの確認
openssl s_client -connect yourdomain.com:443 -servername yourdomain.com

# X-Forwarded-Protoヘッダーが正しいか確認
curl -I https://yourdomain.com | grep -i forwarded

# リアルタイムでログを確認
sudo tail -f /var/log/nginx/lb_access.logCentOSからUbuntuに移行したとき、パッケージ管理システムに慣れるのに1週間ほどかかりました。でも実はNginxの設定は全く同じで、変わるのはファイルパスとサービスの管理方法だけです。Ubuntuではconf.dの代わりにsites-available/sites-enabledを使い、service nginx reloadの代わりにsystemctl reload nginxを使います。慣れてしまえば、Ubuntuの構成の方が分かりやすいと感じます。
よく見落とされがちな点として、LBサーバーのCPU数に合わせて/etc/nginx/nginx.confのworker_processesとworker_connectionsを調整することを忘れずに。Ubuntuのデフォルト値はかなり控えめで — worker_processes autoとworker_connections 768です。トラフィックの多いLBでは、RAMに応じてworker_connectionsを4096以上に引き上げましょう。