Vì sao mật khẩu đang dần trở nên lỗi thời?
Mỗi khi bắt đầu dự án mới, mình luôn tự hỏi: Làm sao để người dùng vào app nhanh nhất mà không phải “vắt óc” nhớ một chuỗi ký tự phức tạp? Thực tế, mật khẩu là một gánh nặng. Người dùng thường có xu hướng đặt mật khẩu quá yếu hoặc dùng chung một pass cho mọi tài khoản. Nếu database của bạn bị lộ, đó thực sự là một thảm họa bảo mật.
Năm ngoái, mình làm một dự án cho khách hàng Nhật. Team mình nhận thấy tỷ lệ bỏ ngang (drop-off) ở bước đăng ký lên tới 40% chỉ vì quy trình yêu cầu mật khẩu quá khắt khe. Ngay sau khi chuyển sang Magic Link, tỷ lệ chuyển đổi đã tăng vọt 30%. Đây là con số thực tế cho thấy sự tiện lợi luôn thắng thế.
Đặt Magic Link lên bàn cân với các phương thức khác
Hãy nhìn vào thực tế các phương thức xác thực hiện nay để thấy tại sao Magic Link lại đáng giá:
- Mật khẩu truyền thống: Dễ làm nhưng rủi ro Brute force cao. Bạn còn tốn thêm tài nguyên để xây dựng hệ thống reset password phiền phức.
- OAuth 2.0 (Google, Facebook): Rất nhanh, nhưng bạn bị phụ thuộc vào bên thứ ba. Nếu họ đổi API hoặc người dùng ngại chia sẻ data cá nhân, bạn sẽ mất khách.
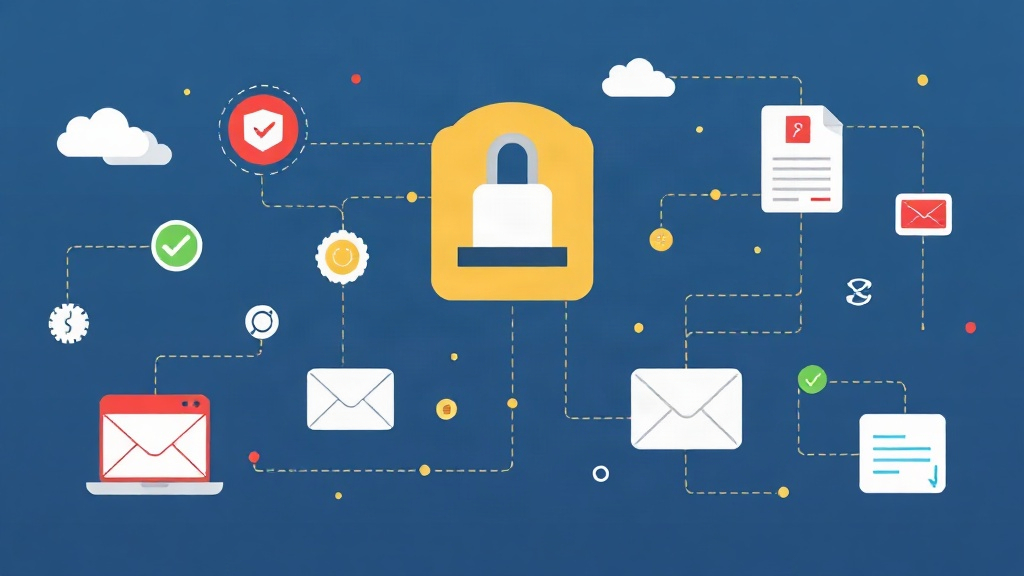
- Passwordless (Magic Link): Người dùng chỉ cần nhập email để nhận link đăng nhập. Đây là điểm giao thoa hoàn hảo giữa bảo mật và trải nghiệm người dùng (UX).
Ưu và nhược điểm cần lưu ý
Điểm cộng: Loại bỏ hoàn toàn nỗi lo quên mật khẩu. Hacker không thể đoán thứ mà… không hề tồn tại. Trải nghiệm người dùng cũng mượt mà hơn hẳn (frictionless UX).
Điểm trừ: Bạn phụ thuộc hoàn toàn vào tốc độ của mail server. Ngoài ra, nếu email của người dùng bị hack thì tài khoản trên app của bạn cũng gặp nguy hiểm tương tự.
Bộ công cụ cần thiết
Để dựng hệ thống này, mình ưu tiên những thư viện nhẹ và ổn định nhất hiện nay:
- Node.js & Express: Framework tiêu chuẩn để xử lý Backend.
- JSON Web Token (JWT): Dùng để tạo mã token có thời hạn, đảm bảo link không tồn tại vĩnh viễn.
- Nodemailer: Thư viện gửi mail phổ biến nhất trong hệ sinh thái Node.
- MongoDB: Dùng để quản lý thông tin user đơn giản.
Các bước triển khai thực tế
Bước 1: Khởi tạo môi trường
Mở terminal lên và cài đặt nhanh các package cần thiết:
mkdir magic-link-auth
cd magic-link-auth
npm init -y
npm install express nodemailer jsonwebtoken dotenv mongoose
Bước 2: Cấu hình biến môi trường
Đừng bao giờ hard-code thông tin nhạy cảm. Hãy dùng file .env để quản lý thông tin SMTP và Secret Key:
[email protected]
EMAIL_PASS=your-app-password
JWT_SECRET=cai-nay-nen-dat-that-dai-va-kho-doan
PORT=3000
Bước 3: Code logic gửi Magic Link
Quy trình rất đơn giản: User nhập email -> Server tạo JWT token (hết hạn trong 15 phút) -> Gửi link chứa token này qua mail. Dưới đây là đoạn code xử lý gửi mail gọn gàng mà mình hay dùng:
const nodemailer = require('nodemailer');
const jwt = require('jsonwebtoken');

const sendMagicLink = async (email, token) => {
  const transporter = nodemailer.createTransport({
    service: 'gmail',
    auth: {
      user: process.env.EMAIL_USER,
      pass: process.env.EMAIL_PASS,
    },
  });

  const magicLink = `http://localhost:3000/auth/verify?token=${token}`;

  await transporter.sendMail({
    from: '"App Của Bạn" <[email protected]>',
    to: email,
    subject: 'Link đăng nhập của bạn',
    html: `<p>Click vào nút bên dưới để vào hệ thống. Link này sẽ hết hạn sau 15 phút.</p>
           <a href="${magicLink}" style="padding: 10px 20px; background: blue; color: white;">Đăng nhập ngay</a>`,
  });
};
Bước 4: Xử lý Endpoint đăng nhập
Khi user nhấn Submit email, server sẽ chạy logic này:
router.post('/login', async (req, res) => {
  const { email } = req.body;
  // Tạo token ngắn hạn
  const token = jwt.sign({ email }, process.env.JWT_SECRET, { expiresIn: '15m' });

  try {
    await sendMagicLink(email, token);
    res.status(200).json({ message: 'Kiểm tra hộp thư đến của bạn nhé!' });
  } catch (error) {
    res.status(500).json({ error: 'Không thể gửi mail, hãy thử lại sau.' });
  }
});
Bước 5: Xác thực khi click link
Đây là lúc chúng ta kiểm tra xem link có hợp lệ hay không. Nếu mọi thứ ổn, bạn có thể tạo session hoặc trả về một JWT dài hạn hơn cho user.
router.get('/verify', (req, res) => {
  const { token } = req.query;
  if (!token) return res.status(401).send('Token thiếu rồi bạn ơi.');

  jwt.verify(token, process.env.JWT_SECRET, (err, decoded) => {
    if (err) return res.status(401).send('Link đã hết hạn hoặc bị sửa đổi.');

    const userEmail = decoded.email;
    res.send(`Chào ${userEmail}, bạn đã đăng nhập thành công!`);
  });
});
Bài học xương máu về bảo mật
Chỉ dùng JWT là chưa đủ để gọi là an toàn. Trong quá trình vận hành, mình rút ra 3 lưu ý quan trọng:
- Token dùng một lần (One-time Token): Hãy lưu token vào database và đánh dấu “đã dùng” ngay sau khi verify thành công. Đừng để một link có thể đăng nhập đi đăng nhập lại nhiều lần.
- Chống Spam (Rate Limiting): Đừng để hacker lợi dụng server của bạn để spam mail. Hãy giới hạn tối đa 3-5 email trong vòng 10 phút cho mỗi địa chỉ.
- Kiểm tra thiết bị: Nếu thiết bị yêu cầu login và thiết bị click link khác nhau (khác IP hoặc User-Agent), hãy hiển thị một cảnh báo xác nhận để tránh bị chiếm quyền điều khiển phiên làm việc.
Tối ưu trải nghiệm để user không thấy phiền
Đừng chỉ hiện một dòng chữ khô khan sau khi gửi mail. Hãy hướng dẫn user kiểm tra cả hòm thư Spam. Trong một dự án trước, mình chỉ cần thêm câu: “Nếu không thấy mail, hãy đợi 30 giây hoặc check thư rác” là số lượng ticket than phiền giảm hẳn 50%.
Nếu bạn có app mobile, hãy tìm hiểu về Deep Linking. Khi user nhấn vào link trong mail trên điện thoại, app sẽ tự động mở ra thay vì bật trình duyệt web. Cảm giác lúc đó sẽ cực kỳ chuyên nghiệp.
Lời kết
Triển khai Magic Link không hề khó, nhưng nó mang lại giá trị rất lớn cho cả dev lẫn người dùng. Với Node.js và Nodemailer, bạn có thể dựng xong hệ thống này chỉ trong một buổi chiều. Nếu bạn đang làm dự án MVP, hãy thử ngay phương pháp này thay vì đi vào lối mòn mật khẩu truyền thống. Chúc các bạn code mượt!