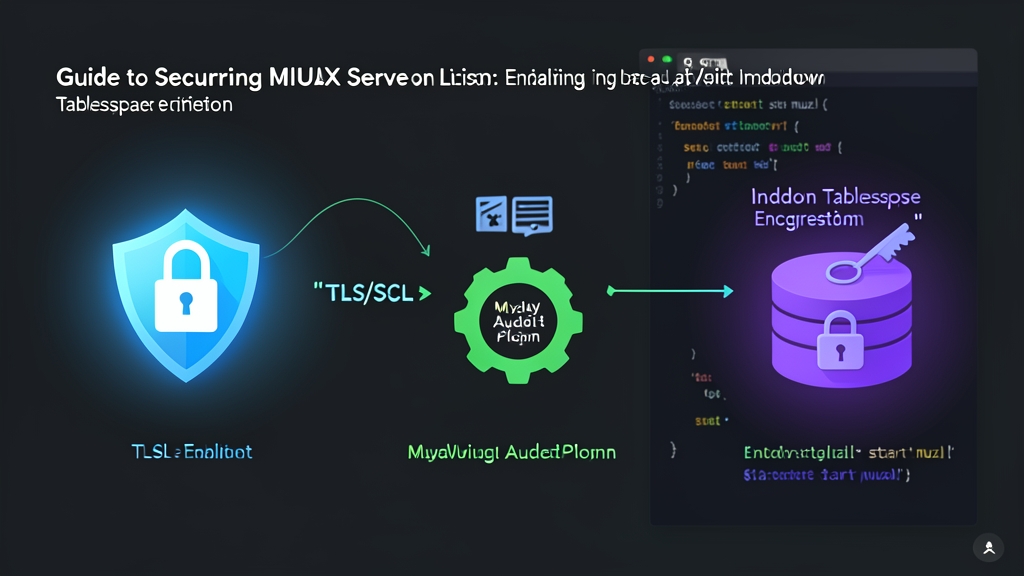
Hướng dẫn từng bước thiết lập bảo mật chuyên sâu cho MySQL Server trên Linux: mã hóa kết nối với TLS 1.3, mã hóa dữ liệu tĩnh với InnoDB Tablespace Encryption và giám sát truy vấn với Percona Audit Log.
Khai thác triệt để mô hình Roles (RBAC) và cơ chế xác thực caching_sha2_password trên MySQL 8. Mẹo cấu hình chuẩn xác giúp quản trị user database gọn gàng và an toàn cho production.
Hướng dẫn thiết lập bảo mật thực tế cho MongoDB Server trên Linux: kích hoạt phân quyền RBAC theo nguyên tắc đặc quyền tối thiểu, mã hóa TLS và thiết lập Encryption at Rest bảo vệ dữ liệu trên đĩa.
Hướng dẫn cấu hình ProxySQL Firewall để bảo vệ MySQL Production. Cách dùng Query Rules chặn SQL Injection và thiết lập Whitelist truy vấn an toàn, hiệu quả.
Đừng để rò rỉ dữ liệu khách hàng phá hỏng dự án SaaS của bạn. Khám phá cách kết hợp Next.js Middleware và Supabase RLS để xây dựng hệ thống Multi-tenant an toàn, chuyên nghiệp.
Đừng để dữ liệu thật 'đi lạc' sang môi trường Test. Hướng dẫn chi tiết kỹ thuật Data Masking trong MySQL giúp bảo vệ thông tin PII của khách hàng mà vẫn đảm bảo logic ứng dụng hoạt động chính xác.
Hướng dẫn cài đặt PostgreSQL trên Fedora Server chuẩn production. Tập trung vào cấu hình bảo mật SELinux, Firewalld và các mẹo tối ưu hiệu suất từ kinh nghiệm thực chiến.
TDE (Transparent Data Encryption) trong MySQL 8 mã hóa dữ liệu ở tầng lưu trữ, bảo vệ file tablespace .ibd khỏi bị đọc trực tiếp mà không cần thay đổi code ứng dụng. Bài viết hướng dẫn từng bước cài đặt keyring component, encrypt table và tablespace, rotate master key định kỳ, cùng cách verify và monitor hiệu quả thực tế.
Quên việc viết script UPDATE thủ công đi! Hướng dẫn dùng postgresql_anonymizer để ẩn dữ liệu nhạy cảm trong PostgreSQL một cách chuyên nghiệp, an toàn cho môi trường Dev/Test.