Giới thiệu vấn đề
Quản trị VPN cho cả công ty làm việc từ xa chưa bao giờ là việc nhàn nhã. Đường truyền đột ngột nghẽn cứng. Slack réo liên hồi: ‘Sao mạng lag thế?’, ‘Ai đang kéo torrent hay backup vậy?’ hoặc ‘User dev-01 có đang nối vào VPN không?’.
Mặc định, OpenVPN chỉ ghi trạng thái kết nối vào file text thô sơ hoặc qua telnet management. Mỗi lần mạng chập chờn mà phải SSH vào server, grep log bằng tay thì vừa chậm vừa bực mình. Tại hệ thống nội bộ với khoảng 80 kết nối đồng thời, mình tích hợp OpenVPN Exporter vào cụm Prometheus có sẵn. Nhờ đó, dữ liệu thô biến thành biểu đồ trực quan trên Grafana. Ai tải file nặng làm tràn băng thông 100 Mbps của công ty đều lộ diện trong vài giây.
Khái niệm cốt lõi
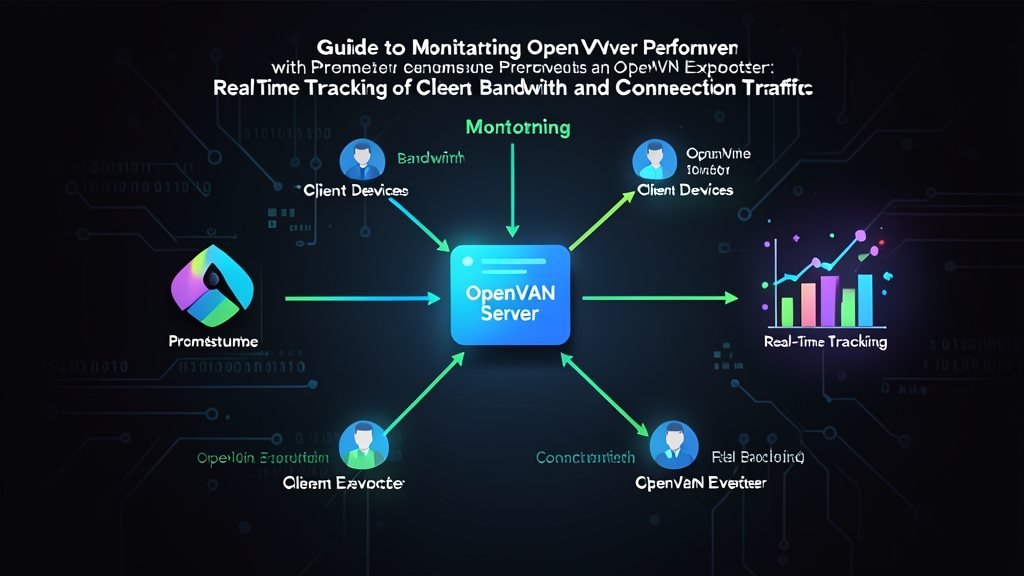
Mô hình giám sát này gồm ba mắt xích kết nối trực tiếp với nhau:
- OpenVPN Status Log: OpenVPN định kỳ ghi trạng thái phiên ra đĩa. File này chứa routing table, Common Name (tên user), IP thật, IP ảo (10.8.0.x), lượng bytes truyền nhận và mốc thời gian kết nối.
- OpenVPN Exporter: Tiến trình viết bằng Go (phổ biến nhất là bản
kumina/openvpn_exporter). Exporter đọc status log định kỳ, bóc tách dữ liệu text rồi chuyển đổi thành Prometheus metrics tại port 9176. - Prometheus Server: Máy chủ giám sát định kỳ cào (scrape) metrics từ Exporter sau mỗi 15 giây. Dữ liệu time-series này là nguồn cấp cho dashboard Grafana và hệ thống cảnh báo Alertmanager.
Các metrics then chốt bạn cần lưu ý gồm có:
openvpn_up: Báo hiệu tiến trình VPN còn sống hay đã chết (1/0).openvpn_server_connected_clients: Tổng số user đang online.openvpn_server_route_sent_bytes: Lượng byte server gửi cho client (tương ứng tốc độ download của user).openvpn_server_route_received_bytes: Lượng byte server nhận từ client (tương ứng tốc độ upload của user).
Thực hành chi tiết
Bước 1: Bật Status Log trên OpenVPN Server
OpenVPN cần ghi dữ liệu ra đĩa để exporter đọc. Mở file cấu hình server chính (thường nằm ở /etc/openvpn/server/server.conf hoặc /etc/openvpn/server.conf):
sudo nano /etc/openvpn/server/server.confTìm và thêm (hoặc kiểm tra) 2 dòng cấu hình sau:
status /run/openvpn-server/status-server.log 10
status-version 2
Dòng 10 nghĩa là cập nhật file sau mỗi 10 giây. Cấu hình status-version 2 bắt buộc OpenVPN dùng định dạng phân tách bằng dấu phẩy (CSV), giúp parser bóc tách chính xác từng cột. Lưu file rồi khởi động lại tiến trình:
sudo systemctl restart [email protected]
# Kiểm tra file log đã sinh ra chưa:
sudo head -n 10 /run/openvpn-server/status-server.log
Bước 2: Cài đặt và cấu hình OpenVPN Exporter
Tải binary mới nhất của openvpn_exporter từ GitHub Releases về server:
cd /tmp
OVPN_EXP_VER="v0.3.0"
wget https://github.com/kumina/openvpn_exporter/releases/download/${OVPN_EXP_VER}/openvpn_exporter-${OVPN_EXP_VER}.linux-amd64.tar.gz
tar -xvf openvpn_exporter-${OVPN_EXP_VER}.linux-amd64.tar.gz
sudo mv openvpn_exporter-${OVPN_EXP_VER}.linux-amd64/openvpn_exporter /usr/local/bin/
sudo chmod +x /usr/local/bin/openvpn_exporter
Để exporter tự chạy cùng OS và tự phục hồi khi có sự cố, hãy khai báo một Systemd service:
sudo tee /etc/systemd/system/openvpn_exporter.service > /dev/null <<EOF
[Unit]
Description=Prometheus OpenVPN Exporter
After=network.target [email protected]

[Service]
Type=simple
User=root
ExecStart=/usr/local/bin/openvpn_exporter -openvpn.status_paths /run/openvpn-server/status-server.log -web.listen-address :9176
Restart=always
RestartSec=5

[Install]
WantedBy=multi-user.target
EOF
Nạp cấu hình và khởi chạy tiến trình exporter:
sudo systemctl daemon-reload
sudo systemctl enable --now openvpn_exporter
sudo systemctl status openvpn_exporter --no-pager

# Test thử endpoint metrics
curl -s http://localhost:9176/metrics | grep openvpn_server_
Nếu terminal trả về danh sách chỉ số kèm tên các client đang online, bạn đã cấu hình exporter thành công.
Bước 3: Khai báo Job Scrape trên Prometheus
Sau khi exporter đã lắng nghe trên port 9176, chuyển sang node Prometheus để gom dữ liệu. Thêm cấu hình job vào block scrape_configs trong file prometheus.yml:
scrape_configs:
  - job_name: 'openvpn'
    scrape_interval: 15s
    static_configs:
      - targets: ['192.168.1.10:9176'] # Thay bằng IP máy chủ OpenVPN của bạn
        labels:
          environment: 'production'
          service: 'remote-vpn'
Kiểm tra tính hợp lệ của file cấu hình trước khi reload:
promtool check config /etc/prometheus/prometheus.yml
curl -X POST http://localhost:9090/-/reload
Truy cập web UI Prometheus tại Status > Targets. Nếu thấy mục openvpn hiện nút UP màu xanh lá, pipeline đã thông suốt.
Bước 4: Truy vấn và phân tích lưu lượng Client
Dữ liệu đã đổ về đều đặn. Mở tab Expression Browser trên Prometheus (port 9090) và chạy thử 4 câu lệnh PromQL sau:
- Đếm tổng số user đang kết nối:
openvpn_server_connected_clients - Tốc độ download tức thời của từng user (bytes/giây – server gửi đi):
rate(openvpn_server_route_sent_bytes[1m]) - Tốc độ upload tức thời của từng user (bytes/giây – server nhận về):
rate(openvpn_server_route_received_bytes[1m]) - Top 3 user ngốn nhiều băng thông nhất trong 5 phút qua:
topk(3, sum by (common_name) (rate(openvpn_server_route_sent_bytes[5m]) + rate(openvpn_server_route_received_bytes[5m])))
Để trực quan hóa, bạn có thể import dashboard mẫu ID 10562 trên Grafana. Bảng theo dõi này hiển thị rõ ràng: biểu đồ biến động kết nối theo ca làm việc, cảnh báo user kéo vượt ngưỡng 30 Mbps trong 10 phút, cùng danh sách IP kèm thời gian uptime chi tiết.
Kết luận
Hệ thống giám sát này chấm dứt cảnh ‘mò kim đáy bể’ mỗi khi VPN công ty giật lag. Chỉ mất khoảng 15 phút cài đặt, bạn nắm trọn tình trạng đường truyền: ai đang online, dung lượng từng người dùng và thời điểm nghẽn mạng. Đội ngũ Sysadmin/DevOps nhờ đó chuyển từ thế bị động chữa cháy sang chủ động tối ưu QoS, đảm bảo hạ tầng luôn thông suốt.