Pull Requestレビュー:開発チームが直面し続けるボトルネック
あなたのチームでもこんな状況に心当たりはありませんか?シニアエンジニアは一日中ミーティングに追われ、何十本ものPull Request(PR)がレビュー待ちのまま放置される。ようやく開かれたと思えば、タイトルには「fix bug」と素っ気なく書かれているだけ。レビュアーは作成者が何を意図したのかを推測しながら、800行ものdiffを読み解く羽目になる――。CI/CDパイプラインにAIを導入して6か月運用してみて分かったのは、こうしたレビュー遅延の大半は完全に自動化できるということです。
現在、開発チームがレビュー課題を解決するアプローチは主に次の3つに分かれます:
- 従来の静的解析(SonarQube、ESLintなど):構文エラーやフォーマット崩れ、シークレットの流出検知には非常に優れています。しかし、linterはビジネスロジックを理解できません。「なぜ割引計算関数が、消費税を計算した後にクーポンを差し引いているのか?」といった問題には決して気づけないのです。
- 自作スクリプトでLLM APIを呼び出す:自由自在にカスタマイズできる反面、運用保守の悪夢がすぐに襲いかかります。PRがコンテキストウィンドウの上限を超えた際に行うgit diffのチャンク分割、レート制限への対処、各行へ正確にコメントをマッピングするためのGitHub API連携など、すべて自前で実装しなければなりません。私たちのチームもこの方法を試しましたが、わずか2週間で挫折しました。
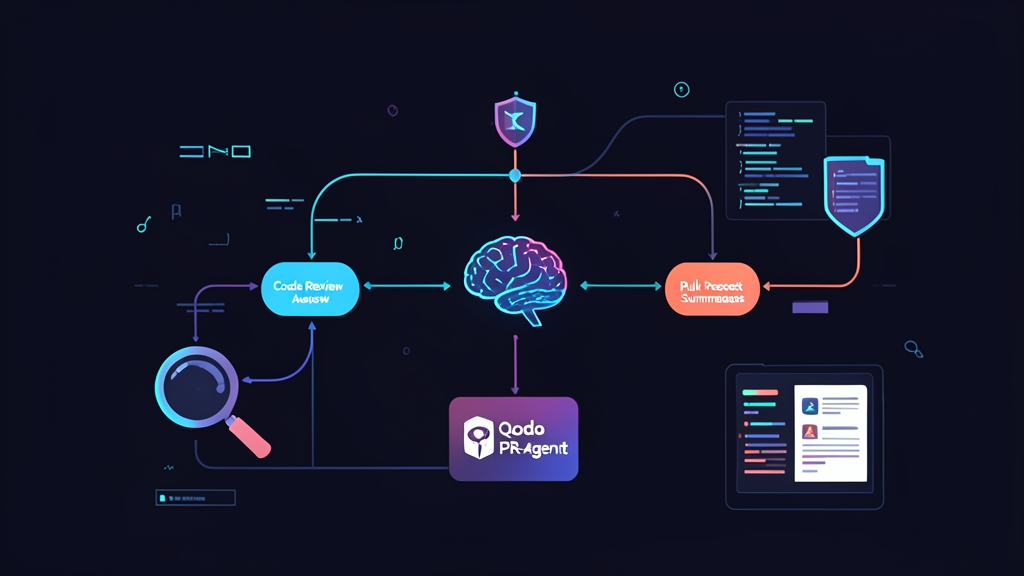
- Qodo PR-Agent(旧CodiumAI):PRレビューに特化したオープンソースフレームワークです。diffのスマートなチャンク分割ロジック、タスクごとの洗練されたプロンプトが最初から組み込まれており、リポジトリのGitHubインフラ上で直接動作するActionも完備されています。
本番運用6か月で実感したリアルな使い心地
完璧なツールなど存在しません。Qodo PR-Agentは多くの課題を解消してくれますが、事前に知っておくべき注意点もあります。
導入して本当に良かった点
- わずか15秒で分かりやすいPR概要を生成(
/describe):botが自動でdiffを解析し、Conventional Commitsに準拠したタイトル、ファイルごとの変更内容の要約、テスト用チェックリストを生成してくれます。開発者は1つのPRごとに説明文を書く時間を少なくとも7〜10分節約できるようになりました。 - リスクスコアによるストレートな評価(
/review):主観的な良し悪しではなく、1〜5段階のRisk Scoreを提示してくれます。たとえば決済トランザクションを変更するPRにスコア4が付き、「ゲートウェイのタイムアウト時にロールバック処理が不足しています」という警告が表示されれば、テックリードはどこを重点的に確認すべきかが一目で分かります。これにより、チームの平均PR所要時間(PR turnaround time)は18時間から6時間未満へと大幅に短縮されました。 - ソースコードの機密性:専用のGitHub Actionを介して実行されるため、自社のAPIキー(OpenAIまたはAzure OpenAI)を利用します。サードパーティの中継サーバーにコードが送信される心配はありません。
運用上の注意点と対処法
- フィルター設定を怠るとトークンが急消費される:うっかり12,000行に及ぶ
package-lock.jsonを含めてコミットしてしまうと、一瞬で80,000トークンが消費されてしまいます。不要なファイルは最初から除外設定しておくことが必須です。 - 社内ライブラリに対するハルシネーション(Hallucination):リファクタリングを提案する際、存在しないメソッドを捏造してしまうことが稀にあります。「AIはあくまで一次レビュアーであり、最終的にマージボタンを押すのは人間である」という原則を忘れてはなりません。
SaaS(Marketplace版)ではなくセルフホストを選ぶべき基準
リポジトリの開発者が1〜2人程度であれば、わざわざCIにbotを組み込む必要はありません。しかし、チームが5〜7人規模になり、毎日15〜20本のPRが作成されるようになったら、GitHub Actionsによるセルフホストが最も賢い選択肢になります。
最大の理由はコストと柔軟なカスタマイズ性にあります。gpt-4o-miniを採用した場合、中規模なPRレビュー1回あたりの平均コストはわずか0.01〜0.03ドル程度です。データを組織内に安全に保持しつつ、設定ファイルを通じて自社のコーディング規約に沿った挙動へと自由に調整できます。
GitHub ActionsでQodo PR-Agentを導入するステップ
ステップ1:GitHub Secretの設定
GitHubリポジトリを開き、Settings > Secrets and variables > Actionsに移動して以下のキーを追加します:
OPENAI_KEY:OpenAIのダッシュボードから取得したAPIキー。
GITHUB_TOKENはGitHub Actionsランナーからデフォルトで提供されるため、新規作成の必要はありません。
ステップ2:ランナーへの書き込み権限の付与
botがPRへコメントを投稿したりラベルを付与したりするには権限が必要です。Settings > Actions > General > Workflow permissionsに進み、Read and write permissionsを選択してSaveをクリックしてください。
ステップ3:自動化ワークフローの作成
.github/workflows/pr_agent.ymlを作成し、以下の内容を記述します:
name: Qodo PR-Agent Automation

on:
  pull_request:
    types: [opened, reopened, ready_for_review]
  issue_comment:
    types: [created]

permissions:
  pull-requests: write
  issues: write
  contents: read

jobs:
  pr_agent_job:
    runs-on: ubuntu-latest
    if: ${{ !github.event.pull_request.draft }}
    steps:
      - name: Checkout Code
        uses: actions/checkout@v4

      - name: Run Qodo PR-Agent
        uses: Codium-ai/pr-agent@main
        env:
          OPENAI_KEY: ${{ secrets.OPENAI_KEY }}
          GITHUB_TOKEN: ${{ secrets.GITHUB_TOKEN }}
          github_action_config.auto_describe: "true"
          github_action_config.auto_review: "true"
          github_action_config.auto_improve: "false"
          CONFIG.model: "gpt-4o-mini"
          CONFIG.fallback_models: "['gpt-4o']"
ステップ4:.pr_agent.tomlによるレビュー規則の徹底
この設定こそが、botを有能なレビュアーにするか、単なるノイズ発生器にするかを左右します。リポジトリのルートディレクトリに.pr_agent.tomlを作成してください:
[pr_reviewer]
ignore_pr_title = ["\[WIP\]", "\[Draft\]"]
extra_instructions = """
応答言語:日本語。
レビューの重点項目:SQLインジェクション脆弱性、レースコンディション、Controller層でのバリデーション漏れ、メモリリーク。
除外事項:インデント、スペース、コードフォーマットに関してはPrettier/ESLintが担当するため指摘不要。
"""

[pr_description]
add_original_user_description = true
generate_ai_title = true

[config]
# トークンコスト最適化のために除外必須のファイルリスト
ignore_files = [
  "package-lock.json",
  "yarn.lock",
  "pnpm-lock.yaml",
  "go.sum",
  "*.min.js",
  "dist/**",
  "build/**",
  "database/migrations/**"
]
ステップ5:日々の開発フローでの活用
これで開発者が新しいPRを作成するたびに、次のように動作します:
- botがDescriptionを自動的に再構成し、影響を受けるモジュールの明確化、Feature/Bugfixの分類、簡易テストチェックリストを記載します。
- 約30秒後、botがリスク評価コメントを投稿し、潜在的なロジックバグが存在するファイルとコード行をピンポイントで指摘します。
- さらに対話が必要な場合、開発者はPR上で直接コメントするだけです。リファクタリング提案を求めるなら
/improveを実行し、マージ前の確認事項があれば/ask handlePayment関数はレースコンディションに対して安全ですか?のようにbotへ質問して議論できます。