Tại sao VPN truyền thống đang dần lỗi thời?
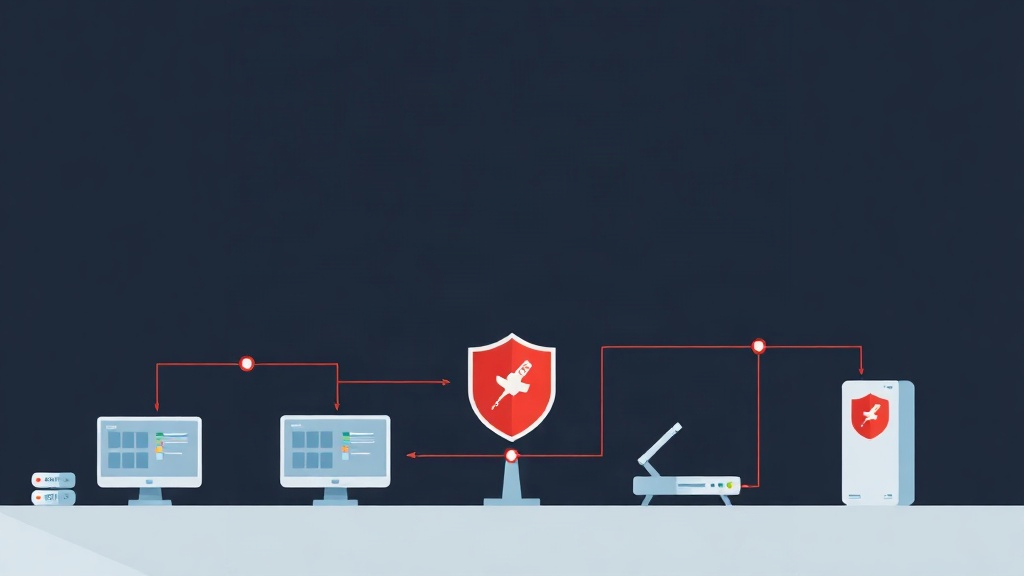
VPN truyền thống giống như một chiếc chìa khóa cổng: chỉ cần mở được cửa, bạn có thể tự do đi lại khắp mọi phòng trong nhà. Đây chính là lỗ hổng “di chuyển ngang” (lateral movement) cực kỳ nguy hiểm. Nếu hacker chiếm được tài khoản VPN của một nhân viên, toàn bộ database và server nội bộ của bạn sẽ nằm trong vùng nguy hiểm.
Mô hình Zero Trust Network Access (ZTNA) giải quyết triệt để vấn đề này bằng nguyên tắc: “Không tin tưởng bất kỳ ai, luôn luôn xác thực”. Thay vì mở toang cả dải mạng, ZTNA chỉ cấp quyền truy cập đúng những tài nguyên (Resource) cần thiết cho từng người dùng cụ thể. Firezone nổi lên như một lựa chọn hàng đầu nhờ sự kết hợp giữa triết lý Zero Trust và hiệu năng vượt trội của WireGuard.
Những điểm cộng đáng giá của Firezone
Sau khi triển khai thực tế cho một số dự án quy mô khoảng 100 nhân sự, mình nhận thấy Firezone có 4 ưu điểm vượt trội:
- Hiệu năng thực tế: WireGuard có throughput cao hơn OpenVPN khoảng 3-4 lần. Trong bài test của mình, độ trễ (latency) khi ping server nội bộ qua Firezone gần như không chênh lệch so với mạng trực tiếp.
- Giao diện Dashboard hiện đại: Bạn không còn phải đánh vật với việc tạo file
.confthủ công. Mọi thao tác thêm user, quản lý thiết bị đều thực hiện qua Web UI. - Hệ sinh thái SSO: Tích hợp mượt mà với Google Workspace, Okta, Microsoft Entra ID (Azure AD). Nhân viên chỉ cần nhấn “Login with Google” để kết nối.
- Kiểm soát theo thời gian thực: Bạn có thể thu hồi quyền truy cập của bất kỳ thiết bị nào ngay lập tức chỉ bằng một cú click.
Yêu cầu hệ thống tối thiểu
Để vận hành ổn định cho khoảng 20-50 user kết nối đồng thời, anh em nên chuẩn bị một VPS với cấu hình sau:
- Hệ điều hành: Ưu tiên Ubuntu 22.04 LTS để có kernel mới nhất hỗ trợ tốt cho WireGuard.
- Cấu hình: Tối thiểu 1 vCPU và 2GB RAM (Firezone chạy kèm Docker và Caddy nên cần một chút RAM để ổn định).
- Mạng: Port 80, 443 (TCP) để quản lý web và port 51820 (UDP) cho tunnel WireGuard.
- Domain: Một bản ghi A trỏ về IP của VPS (ví dụ:
vpn.company.com).
Quy trình cài đặt chi tiết
Firezone cung cấp script cài đặt tự động qua Docker, giúp rút ngắn thời gian triển khai xuống còn chưa đầy 5 phút.
Bước 1: Chạy script cài đặt
Kết nối SSH vào server và thực thi lệnh sau:
bash <(curl -s https://raw.githubusercontent.com/firezone/firezone/master/scripts/install.sh)Script sẽ yêu cầu bạn cung cấp email quản trị và domain. Hãy nhập chính xác vì Firezone sẽ dùng thông tin này để tự động cấp chứng chỉ SSL miễn phí từ Let’s Encrypt.
Bước 2: Định nghĩa tài nguyên (Resource)
Sau khi đăng nhập vào Dashboard, việc đầu tiên là xác định xem user được phép truy cập vào đâu. Thay vì cho phép cả dải 10.0.0.0/8, hãy chia nhỏ theo nhu cầu thực tế.
Mẹo nhỏ: Nếu bạn lúng túng khi tính toán dải IP, hãy sử dụng công cụ tính Subnet. Công cụ này giúp bạn xác định nhanh dải IP từ CIDR, tránh việc cấu hình sai khiến user không thể truy cập server. Ví dụ: Dải Dev là 172.16.10.0/24, dải Production là 172.16.20.0/24.
# Ví dụ cấu hình cho phép SSH vào cụm Server Dev
Name: Dev-Environment
Address: 172.16.10.0/24
Allowed Groups: Dev-Team
Bảo mật hóa với Single Sign-On (SSO)
Đây là tính năng “đáng tiền” nhất. Thay vì quản lý mật khẩu riêng biệt, bạn hãy kết nối Firezone với Google Cloud Console. Khi một nhân viên nghỉ việc, bạn chỉ cần khóa tài khoản Google Workspace của họ. Ngay lập tức, quyền truy cập vào VPN cũng bị vô hiệu hóa, loại bỏ hoàn toàn rủi ro quên thu hồi tài khoản.
Kinh nghiệm thực tế từ hiện trường
Trong quá trình vận hành, mình rút ra một vài lưu ý để anh em tránh mất thời gian xử lý lỗi:
- Vấn đề MTU: Nếu user phàn nàn về việc vào web nội bộ chậm hoặc bị treo, hãy thử hạ MTU xuống 1280. Các lớp tunnel chồng chéo thường gây ra tình trạng phân mảnh gói tin.
- Mở port trên Cloud: Nếu dùng AWS hoặc Google Cloud, hãy nhớ mở port 51820 UDP trong Security Group. Rất nhiều người chỉ mở TCP và loay hoay không hiểu tại sao VPN không kết nối được.
- Backup dữ liệu: Toàn bộ cấu hình nằm trong thư mục
$HOME/.firezone. Hãy thiết lập cronjob để backup thư mục này hàng ngày.
Lời kết
Firezone là lựa chọn cân bằng hoàn hảo giữa tính bảo mật khắt khe và sự đơn giản trong quản trị. Nếu doanh nghiệp của bạn đang tìm kiếm một giải pháp thay thế cho các hệ thống VPN đắt đỏ như Cisco hay Fortinet, Firezone chắc chắn sẽ không làm bạn thất vọng. Nó không chỉ bảo vệ dữ liệu mà còn giúp quy trình làm việc của anh em IT trở nên chuyên nghiệp và nhàn nhã hơn.